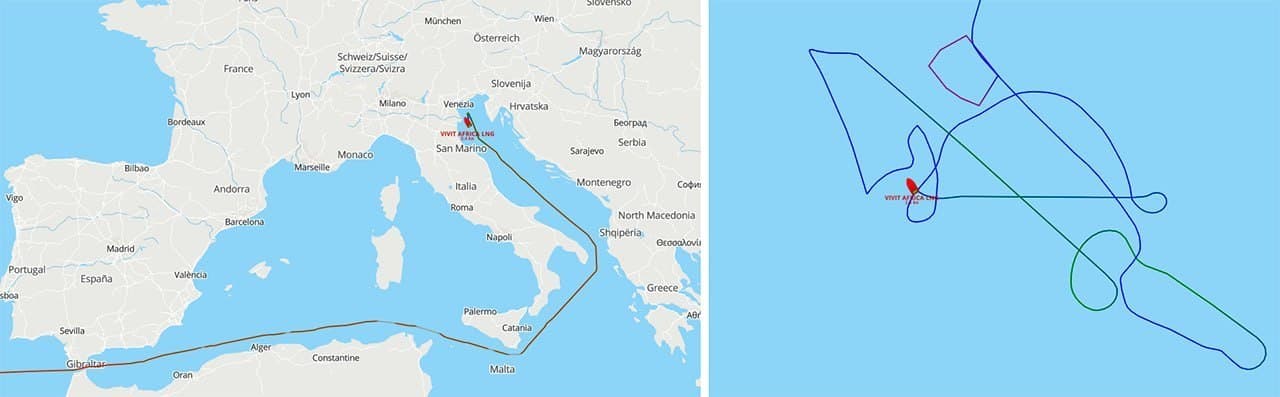
Am 9. September 2026 enthüllten russische Nachrichtenagenturen einen schwerwiegenden Cyberzwischenfall im Mittelmeer, bei dem der Flüssigerdgas (LNG)-Tanker „VIVIT AFRICA LNG“ (IMO 9950105), im Besitz von Vitol und betrieben von H-Line Shipping, Ziel eines Cyberangriffs wurde. Das Schiff mit einer Kapazität von 174,000 Kubikmetern transportierte seine Ladung vom Cameron LNG-Terminal in Lake Charles, USA, zum Adriatic LNG-Terminal im nördlichen Adriatischen Meer (mit einer Kapazität von 7.5 Millionen Tonnen pro Jahr). Die Route des Schiffes führte es durch die Straße von Gibraltar (am 2. September) ins Mittelmeer, und es sollte sein Ziel am 7. September erreichen, kam jedoch plötzlich vom Kurs ab und stoppte in einiger Entfernung vom Dock. Das ungewöhnliche Bewegungsmuster sowie die Anwesenheit eines Such- und Rettungsflugzeugs in der Nähe deuteten darauf hin, dass die Motoren zwar noch liefen, das Schiff sich jedoch weder im normalen Standby-Modus noch vor Anker befand. Die Nachrichtenquelle gab an, dass kurz zuvor ein Cyberangriff alle Navigations-, Kommunikations- und Frachtbetriebssysteme gestört habe und dass der Charterer (Vitol) sowie der Schiffseigner, H-Line Shipping, versucht hätten, den Vorfall vor den Medien zu verbergen.
Es ist erwähnenswert, dass das Schiff auch während der Beladung am Cameron LNG-Terminal (mit einer Nennkapazität von 13.5 Millionen Tonnen und einer Betriebskapazität von nahezu 15 Millionen Tonnen pro Jahr) eine Unterbrechung erlebt hatte; die Thermosicherung des passiven Brandschutzsystems und das Notabschaltsystem (ESD) wurden aktiviert, was die Ladevorgänge stoppte. Obwohl kein tatsächliches Feuer ausbrach, wurde die Beladung mit einer Rate von 8,000 Kubikmetern pro Stunde wieder aufgenommen. Der Bericht des Ladungskontrollsystems für denselben Tag verzeichnete eine Reihe von Warnungen und Notfallalarmen, was darauf hindeuten könnte, dass Cyber-Angreifer die Abläufe vom Ladepunkt an US-Häfen aus überwacht hatten.
Dieser Vorfall ereignete sich zum denkbar kritischsten Zeitpunkt. In den letzten Jahren hat sich die Europäische Union stark auf US-LNG als Ersatz für russisches Gas verlagert, und bis 2025 erreichte der US-Anteil an den europäischen LNG-Importen 28 % (ein Anstieg um 61 %, was 63.8 Millionen Tonnen entspricht). Im Jahr 2026, mit der Fortdauer eines kalten Winters und der Krise in der Straße von Hormus, ist diese Abhängigkeit nur noch gewachsen. Der jüngste Vorfall hat jedoch gezeigt, dass man sich nicht vollständig auf US-Lieferungen verlassen kann, insbesondere angesichts von Cyber-Risiken. Die unmittelbaren Auswirkungen waren auf dem europäischen Markt zu spüren: Der europäische Gasinfrastrukturverband (GIE) gab bekannt, dass das Adriatic LNG-Terminal seine Entladekapazität aufgrund eines unvorhergesehenen technischen Problems mit dem Schiff reduziert hat, was etwa 8 % der Kapazität des Terminals entspricht. Der Moment ist äußerst heikel, da die Gaspreise in Europa sich auf 1.000 $ pro tausend Kubikmeter zubewegten und die unterirdischen Gasspeicher nur zu 1,000 % gefüllt sind, während das Ziel darin besteht, vor Beginn der Entnahmesaison 67.12 % zu erreichen, wobei weniger als ein Monat bleibt, um dies zu verwirklichen.
Zuvor beschränkten sich die Bedenken hauptsächlich auf Störungen bei der Positionsbestimmung, das Senden falscher Signale oder GPS-Jamming. Seit 2023 gibt es jedoch Belege für Ransomware, die Schiffe außer Gefecht setzt. Ein Sicherheitsbeauftragter von DNV berichtete von einem Vorfall, bei dem Ransomware ein Schiff stoppte und sie zwang, eine Notfallwiederherstellung durchzuführen. Der Kaspersky-Experte V. Dashchenko hatte gewarnt, dass maritime Cybersicherheit ein aufkommendes Phänomen sei und, wenn sie nicht ernst genommen würde, wie eine verheerende Welle über den gesamten Sektor hinwegfegen könnte. Dieser Vorfall dient als eindringlicher Weckruf für die europäische Energiesicherheit und die Zuverlässigkeit von US-LNG-Exporten.