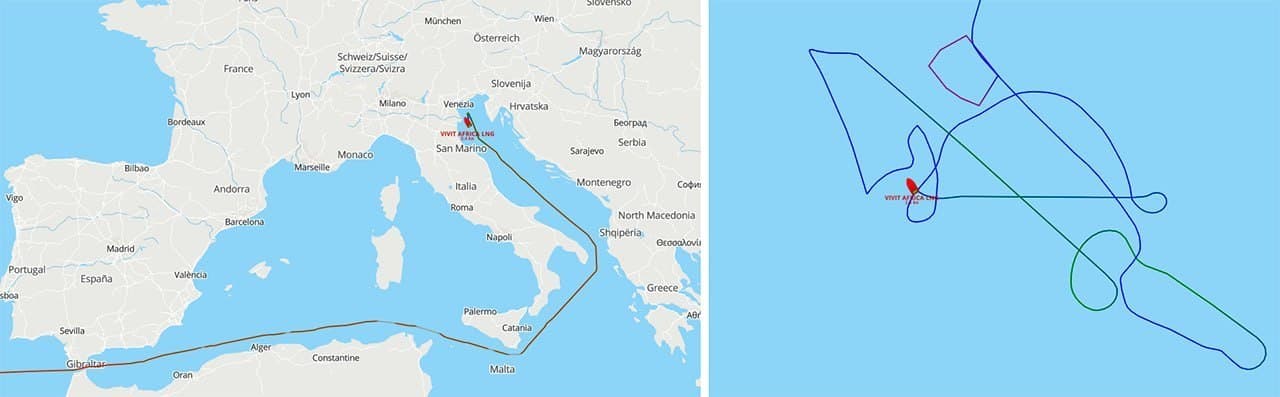
Le 9 septembre 9, 2026, des agences de presse russes ont révélé un grave incident cybernétique en mer Méditerranée, au cours duquel le transporteur de gaz naturel liquéfié (GNL) « VIVIT AFRICA LNG » (OMI 9950105), appartenant à Vitol et exploité par H-Line Shipping, a été la cible d'une cyberattaque. Le navire, d'une capacité de 174,000 mètres cubes, transportait sa cargaison depuis le terminal Cameron LNG à Lake Charles, aux États-Unis, vers le terminal Adriatic LNG dans le nord de la mer Adriatique (d'une capacité de 7.5 millions de tonnes par an). L'itinéraire du navire l'a fait passer par le détroit de Gibraltar (le 2 septembre) jusque dans la Méditerranée, et son arrivée à destination était prévue le 7 septembre, mais il a soudainement dévié de sa trajectoire et s'est arrêté à une certaine distance du quai. Le schéma de mouvement inhabituel, ainsi que la présence d'un avion de recherche et de sauvetage à proximité, indiquaient que les moteurs étaient toujours en marche, mais que le navire n'était ni en mode d'attente normal ni au mouillage. La source d'information a déclaré que peu de temps auparavant, une cyberattaque avait perturbé tous les systèmes de navigation, de communication et d'exploitation de la cargaison, et que l'affréteur (Vitol) et l'armateur, H-Line Shipping, avaient tenté de dissimuler l'incident aux médias.
Il convient de noter que le navire avait également subi une interruption lors du chargement au terminal Cameron LNG (d'une capacité nominale de 13.5 millions de tonnes et d'une capacité opérationnelle de près de 15 millions de tonnes par an) ; le fusible thermique du système de protection incendie passif et le système d'arrêt d'urgence (ESD) ont été activés, stoppant les opérations de chargement. Bien qu'aucun incendie ne se soit déclaré, le chargement a repris à un débit de 8,000 mètres cubes par heure. Le rapport du système de contrôle de la cargaison pour ce même jour a enregistré une série d'avertissements et d'alarmes d'urgence, ce qui pourrait indiquer que les cyberattaquants surveillaient les opérations depuis le point de chargement dans les ports américains.
Cet incident survient au moment le plus critique possible. Ces dernières années, l'Union européenne s'est fortement tournée vers le GNL américain pour remplacer le gaz russe, et d'ici 2025, la part des États-Unis dans les importations européennes de GNL a atteint 28 % (une augmentation de 61 %, équivalente à 63.8 millions de tonnes). En 2026, avec la poursuite d'un hiver froid et la crise dans le détroit d'Ormuz, cette dépendance n'a fait que croître. Cependant, l'incident récent a démontré que l'on ne peut pas compter entièrement sur les approvisionnements américains, surtout face aux cyber-risques. L'impact immédiat s'est fait sentir sur le marché européen : l'Association européenne des infrastructures gazières (GIE) a annoncé que le terminal Adriatic LNG avait réduit sa capacité de déchargement en raison d'un problème technique imprévu sur le navire, s'élevant à environ 8 % de la capacité du terminal. Le moment est extrêmement délicat, car les prix du gaz en Europe ont avoisiné les 1,000 $ par millier de mètres cubes, et les installations de stockage souterrain ne sont remplies qu'à 67.12 %, alors que l'objectif est d'atteindre 75 % avant le début de la saison d'extraction, avec moins d'un mois restant pour y parvenir.
Auparavant, les préoccupations se limitaient principalement aux perturbations du positionnement, à l'envoi de faux signaux ou au brouillage du GPS. Cependant, depuis 2023, des preuves sont apparues de rançongiciels mettant des navires hors d'état de nuire. Un responsable de la sécurité de DNV a raconté un incident au cours duquel un rançongiciel a arrêté un navire, le forçant à effectuer une récupération d'urgence. L'expert de Kaspersky, V. Dashchenko, avait averti que la cybersécurité maritime est un phénomène émergent et que, s'il n'est pas pris au sérieux, il pourrait balayer tout le secteur comme une vague dévastatrice. Cet incident sert d'avertissement brutal pour la sécurité énergétique de l'Europe et la fiabilité des exportations de GNL américain.