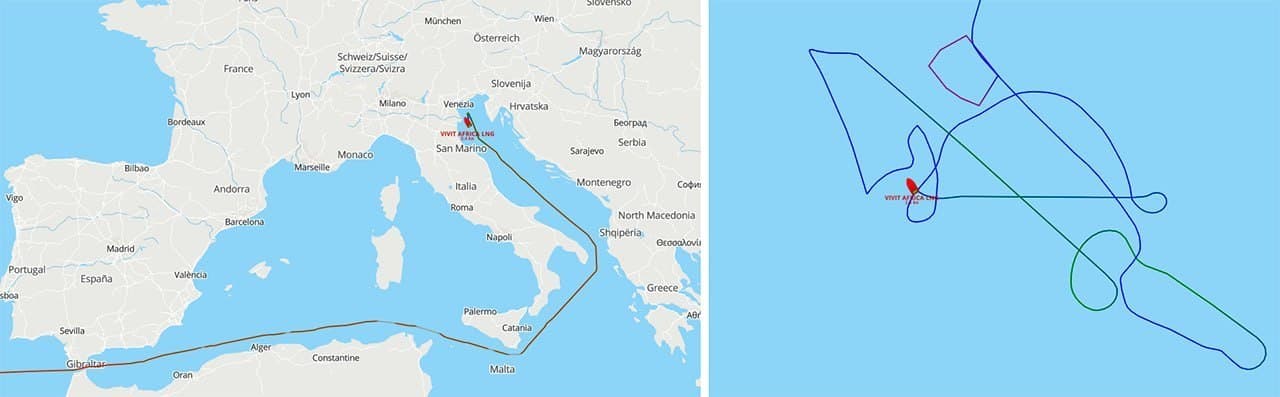
A 9 de setembro de 9, 2026, agências noticiosas russas revelaram um grave incidente cibernético no Mar Mediterrâneo, durante o qual o navio de gás natural liquefeito (GNL) “VIVIT AFRICA LNG” (IMO 9950105), propriedade da Vitol e operado pela H-Line Shipping, foi alvo de um ciberataque. O navio, com uma capacidade de 174,000 metros cúbicos, transportava a sua carga do terminal de Cameron LNG em Lake Charles, EUA, para o terminal de Adriatic LNG no norte do Mar Adriático (com uma capacidade de 7.5 milhões de toneladas por ano). A rota do navio levou-o através do Estreito de Gibraltar (a 9 de setembro de 2) para o Mediterrâneo, e estava prevista a sua chegada ao destino a 9 de setembro de 7, mas desviou-se subitamente da rota e parou a alguma distância do cais. O padrão de movimento invulgar, juntamente com a presença de uma aeronave de busca e salvamento nas proximidades, indicava que os motores ainda estavam a funcionar, mas o navio não estava em modo de espera normal nem ancorado. A fonte noticiosa afirmou que, pouco antes, um ciberataque tinha perturbado todos os sistemas de navegação, comunicações e operação de carga, e que o afretador (Vitol) e o armador, H-Line Shipping, tinham tentado ocultar o incidente aos meios de comunicação social.
Vale a pena notar que o navio também tinha sofrido uma interrupção durante o carregamento no terminal de Cameron LNG (com uma capacidade nominal de 13.5 milhões de toneladas e uma capacidade operacional de quase 15 milhões de toneladas por ano); o fusível térmico do sistema de proteção passiva contra incêndios e o sistema de paragem de emergência (ESD) foram ativados, interrompendo as operações de carregamento. Embora não tenha ocorrido nenhum incêndio real, o carregamento foi retomado a um ritmo de 8,000 metros cúbicos por hora. O relatório do sistema de controlo de carga desse mesmo dia registou uma série de avisos e alarmes de emergência, o que poderá indicar que os cibercriminosos tinham estado a monitorizar as operações desde o ponto de carregamento nos portos dos EUA.
Este incidente ocorreu no momento mais crítico possível. Nos últimos anos, a União Europeia mudou fortemente para o GNL dos EUA como substituto do gás russo e, em 2025, a quota dos EUA nas importações europeias de GNL atingiu 28% (um aumento de 61%, equivalente a 63.8 milhões de toneladas). Em 2026, com a continuação de um inverno frio e a crise no Estreito de Ormuz, esta dependência apenas cresceu. No entanto, o incidente recente demonstrou que não se pode confiar totalmente no fornecimento dos EUA, especialmente perante riscos cibernéticos. O impacto imediato foi sentido no mercado europeu: a Associação Europeia de Infraestruturas de Gás (GIE) anunciou que o terminal Adriatic LNG tinha reduzido a sua capacidade de descarga devido a um problema técnico imprevisto com o navio, correspondente a cerca de 8% da capacidade do terminal. O momento é extremamente delicado, uma vez que os preços do gás na Europa se aproximaram dos $1,000 por mil metros cúbicos e as instalações de armazenamento subterrâneo estão apenas 67.12% cheias, enquanto o objetivo é atingir 75% antes do início da estação de extração, com menos de um mês para o conseguir.
Anteriormente, as preocupações limitavam-se principalmente a perturbações no posicionamento, ao envio de sinais falsos ou ao bloqueio de GPS. No entanto, desde 2023, surgiram provas de ransomware a incapacitar navios. Um oficial de segurança da DNV relatou um incidente em que um ransomware parou um navio, forçando a realização de uma recuperação de emergência. O especialista da Kaspersky, V. Dashchenko, tinha avisado que a cibersegurança marítima é um fenómeno emergente e que, se não for levado a sério, poderá varrer todo o setor como uma onda devastadora. Este incidente serve como um alerta severo para a segurança energética da Europa e a fiabilidade das exportações de GNL dos EUA.